
「ベリファイアブル・クレデンシャル(VC)」について
情報システム学部 情報セキュリティ学科 教授 一色 寿幸イッシキ トシユキ
#暗号プロトコル #高機能暗号
- Q.01ベリファイアブル・クレデンシャル(VC)に着目されたきっかけについてお聞かせください。あわせて、VCとはどのような技術・概念なのかを教えてください。
-
現在広く利用されているユーザー認証は、あるサービスを利用する際に、MicrosoftやGoogleなどのアイデンティティプロバイダ(ユーザーのIDや属性情報を管理し、ユーザーの本人確認を行うサービス。以降IdP)が、「ユーザー本人であること」を利用するサービスに保証する仕組みが中心となっています。この仕組みのIdPにユーザーの属性情報(氏名、住所、年齢等)の保証を任せている部分に違和感を感じていました。また、この構造では、どの属性情報をサービスに提供されたかをユーザー自身が把握しにくいという課題があります。こうした課題意識から着目したのが、ベリファイアブル・クレデンシャル(VC)です。
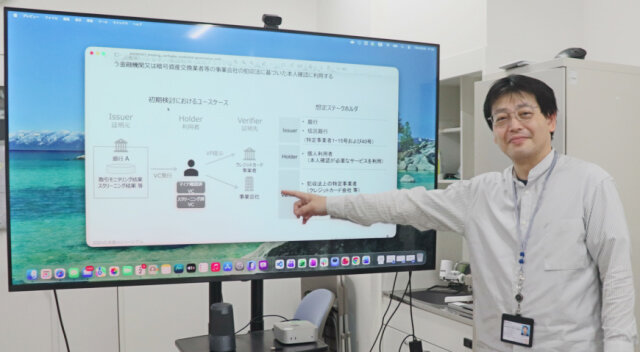
VCは、公的機関など信頼できる発行主体が発行したユーザーの属性情報に関するデジタル証明書を、ユーザー自身が管理し、必要な情報だけを選択して提示できる仕組みです。VCは、自己主権型アイデンティティ(Self-Sovereign Identity:自分で管理して自分のデータを流通させる)の考え方に基づき、Issuer(発行者)、Holder(保持者=ユーザー)、Verifier(検証者)から成るモデルにより構成されます。ユーザー自身が情報の管理主体となることで、透明性とプライバシーの両立を図ることができる点に特徴があり、自身の専門である暗号技術の応用としても有望だと考え、研究を行ってきました。 - Q.02VCは様々な分野での活用が期待されていると思いますが、現在どのような導入事例がありますか。また、VCの特徴や今後期待される活用可能性について教えてください。
-
VCは、海外では運転免許証のデジタル化などで実装が進んでおり、日本では新型コロナワクチン接種証明で導入された実績があります。教育分野では、オープンバッジとして履修歴やスキル証明に活用され、就職活動において信頼性の高い実績証明として期待されています。
金融分野では、口座開設時の本人確認や金融機関間の情報連携の効率化させるためにVC導入の検討が行われています。個人情報のやり取りがなく、第三者を介さずにユーザーからの提供になるため手続きが簡略化されるメリットがあると考えられています。また、業務領域におけるレシート発行時に個人情報は隠しながら必要な情報のみを掲示したり、領収書などをVCに集約して管理の手間を省くなど応用がきくため、こういった取り組みを町ぐるみの実証実験などで検証できればと考えています。さらに、VCの中に生体情報(生体特徴量)を含めると、サービス側のデータベースに顔を登録する必要がない生体認証が実現できます。コンサート等のチケットに生体情報を含んだVCとして発行することで、入場時のチケット保有者確認を生体認証により実現でき、不正転売防止などの多様な利用可能性が示されています。一方で、ユーザーが情報を一元管理するため、ユーザー端末侵害時の影響が大きいという側面も指摘されています。
VCでは、VCの保持者は「信頼できる発行者によって発行された証明書であること」および「その証明書を提示しているのが保有者本人であること」を電子的に証明する仕組みを備えています。その実現には、デジタル署名技術が利用されており、証明書の真正性や改ざんの有無を検証できます。これに対して、運転免許証などの電子画像では、容易に偽造や改ざんが可能であり、第三者による不正利用やなりすましのリスクがあります。VCではデジタル署名技術を活用することでこうした課題に対応し、高い信頼性と安全性を確保しながら、プライバシーにも配慮した本人確認や属性証明を可能にしています。 - Q.03日本のマイナンバーカードは、顔認証で本人確認を行うことができますが、マイナンバーカードによる本人確認とVCによる本人確認には、どのような違いがありますか。
-
マイナンバーカードは物理カードの真正性を前提とした仕組みであり、カードが正しいものであることを信頼して運用されています。一方でVCは、提示されるデータ自体にデジタル署名が付与されており、そのデータが改ざんされていないことを検証する仕組みです。 また、VCではユーザーが必要最小限の情報のみを選択して提示でき、他機関でも検証可能な点が特徴です。マイナンバーカードとVCの違いは、「カードの信頼」に基づく認証か、「データの信頼」に基づく認証かという点に集約されます。
- Q.04VC利用に際し、どのような事故や不正のリスクが考えられますか?また、現時点で本機能がもつ問題や課題はなんでしょうか?
-
VCの課題としては、発行者の信頼性の担保や、不正な発行・誤情報のリスクが挙げられます。特に発行プロセスにおける本人確認の精度や、発行された情報の正確性は重要な論点です。また、発行者の鍵の信頼を保証する仕組みや上位認証機関の存在も不可欠です。さらに、住所変更などに伴う証明の失効・更新(ライフサイクル管理)は技術的にも制度的にも非常に難しい課題です。ユーザー側では端末の乗っ取りリスクや情報漏えいの懸念もあり、発行者・保持者(ユーザー)・検証者それぞれの運用責任とセキュリティ確保が求められます。
例として、銀行でVCが導入された場合、VCの失効管理を銀行が行うのかが課題としてあります。ユーザーの属性情報の変更は随時行われる可能性があり、情報の正確性を担保するためには常時ユーザーの属性情報を確認しておく必要があります。また、VCが失効しているかの確認は、検証者が検証を行うたびに行われるため、失効情報を常に最新の状態で公開する必要があります。これは銀行にとっては負担となります。EUでは、VCの匿名性を一部破棄しているため、どのVCかを特定が可能になることからVCの失効が確認できます。また、実証実験を行っている学歴を保証するオープンバッジなどは基本的にVCが失効することがありません。多くの実用例では、VCの失効を効率的に実現するためにプライバシー保護を犠牲にする、あるいは失効が起こりにくい用途に限定しています。VCの用途を拡大するためには、プライバシー保護を維持したまま実用的な失効を実現することが重要です。また理論的な成果だけではなく、企業等にフィールドを提供していただき実証を行うことが必要です。 - Q.05VCが利用者や公的機関・民間企業にとって、安心・安全に利用されるためには、どのような取り組みが大事だとお考えですか?また、日本政府が推奨している利用用途があれば教えてください。
-
安全な利用のためには、発行者の信頼性を保証する制度設計や、失効管理を含む運用体制の整備が重要です。また、用途ごとのルール整備や法制度の対応も不可欠であり、特に税務や公的証明への適用においては法的な位置づけが求められます。現時点では、政府による明確な推奨用途は確立されていませんが、標準化と制度整備の進展が社会実装の鍵となります。VCの利用を推進することを目的とし、有識者でコンソーシアムがつくられ、企業等へ案件創出の働きかけが行われています。
- Q.06公的機関や民間企業などで行われる様々な業務やプロセスにおいて、VCの導入によりセキュリティが強化され、制度改善や運用の多様化につながると想像しますが、先生が研究されているVCの開発において、この技術が最も適用しやすい領域(業界・サービス)はどこだとお考えですか?
-
VCは本人確認を必要とするあらゆる分野に適用可能な基盤技術であり、特に金融、教育、就職、人材、行政、医療分野での活用が期待されています。中でも厳格な本人確認が求められる金融分野や、ユーザーが証明情報を持ち運ぶ教育・就職分野は有望です。運転免許証などの身分証明のデジタル化も重要な応用領域と考えられ、無人での本人確認の実現など新しい社会インフラへの展開が期待されます。
- Q.07共同研究を行う場合、企業側にはどのような役割を期待しますか?
-
企業や自治体との共同研究においては、実証実験のフィールド提供やサービス設計・実装への協力、実利用シナリオの提示、データ提供などが期待されます。VCはユースケースに応じた設計が必要な技術であるため、具体的な活用場面を持つパートナーとの連携が重要です。産業界と連携しながら、実証を通じて技術の有効性を検証し、社会実装につなげていくことが求められます。
「VCをこういうことに使ってみたい」など希望があると嬉しいです。共同研究を実現させていくためには、企業レベルで一緒に協議・検討し、社会実装へと繋げていく必要があると考えます。